

















Hükümet Linux Sunucuları SysGoRAT ve Şüpheli AI Taranlı Scriptlerle Hedef Alındı
Görsel Kaynağı: The Hacker News
Siber güvenlik araştırmacıları, devlet kurumları ve devlet bağlantılı altyapılarla ilişkilendirilen Linux altyapısına özel olarak hedeflenen bir siber casusluk kampanyasının ayrıntılarını açıkladı.
Ekim 2025 ile Nisan 2026 arasında Palo Alto Networks’ün Unit 42 birimi tarafından izlenen faaliyet, “CL” küme (cluster) ve “UNK” ise bilinmeyen motivasyon anlamına gelen CL-UNK-1211 takma adı altında takip ediliyor.
Kampanyanın dikkat çeken yönlerinden biri, yük (payload) oluşturmak ve kötü amaçlı kodu çalıştırmak için büyük dil modellerinin (LLM’ler) ve/veya otomatik yapay zeka (YZ) ajanlarının kullanılmasıdır.
“Bu faaliyet kümesinin arkasındaki saldırganlar, istihmad toplama faaliyetini desteklemek için kapsamlı keşif çalışmaları yürütmek ve kalıcı ağ erişimini sürdürmek için Linux ortamlarına odaklandı.” diye araştırmacı Roey Porat ve Tom Fakterman, “Saldırganlar hassas veritabanlarını çalmaya ve sosyal medya hesaplarına erişmek için devlet e-posta kutularını dışarı aktarmaya çalıştı.” dedi.
Kampanya, erişimi sürdürmek için açık kaynak araçların, özel çapraz platformlu arka kapıların ve web kabuklarının (web shell) birleşimini kullanan “çok yönlü bir operasyonel playbook” benimsiyor. Başka bir belirleyici özellik ise uç nokta korumalarını devre dışı bırakma, sistem günlüklerini silme ve faaliyeti meşru bir güvenlik değerlendirmesiymiş gibi göstermek için aldatıcı kırmızı ekip (red-team) izleri bırakma girişimleridir.
Saldırgan aktörü, ayrıca kalıcılığı sürdürmek, keşif çalışmaları yapmak ve veri dışarı aktarmak için muhtemelen YZ kullanılarak oluşturulan kötü amaçlı PHP ve kabuk (shell) script’lerini kullanmış olarak gözlemlendi.
“Standart geliştirici dokümantasyonunun aksine, birden fazla script konuşmalı, adım adım akıl yürütme notları içeriyordu. Bu notlar, kodun mantığını ilk talimatları veren operatöre açıklıyordu.” siber güvenlik şirketi belirtti. “Varlıkları, kodun ya doğrudan bir YZ istemi (prompt) çıktısından kopyalandığını ya da otomatik bir YZ ajanı tarafından dağıtıldığını gösteriyor.”
Kaynak kodlu ve özel amaçlı PHP web kabuklarının bir karışımı, ana bilgisayar ağlarına kalıcı bir arka kapı yoluyla erişimi sürdürmek için kullanılıyor. Erişim ardından, hedef ortamdan üç farklı yöntemle kimlik bilgileri toplanmak için kötüye kullanılıyor:
- .bashrc dosyasının, şifre çalmaya yönelik bir komut içeren kötü amaçlı bir sürümle değiştirilmesi.
- Yönetici kimlik bilgilerini toplamak için PHP giriş sayfalarına kod enjekte edilmesi.
- Dosya yapılandırmaları ve komut geçmişi dosyaları içinde düz metin e-posta, SMTP ve veritabanı şifrelerinin taraması.
Saldırının bir parçası olarak ayrıca, Windows ve Linux sistemlerinde uzun süreli erişimi sürdürmek için çeşitli kalıcılık yöntemlerini destekleyen, Go dilinde yazılmış çok platformlu bir uzaktan erişim truja horse’ü kullanılıyor. SysGoRAT olarak adlandırılan bu zararlı, WebSocket üzerinden kodlanmış bir IP adresine (“104.194.158[.]65:443”) bir komut ve kontrol (C2) bağlantısı kuruyor ve yedi farklı komut türünü çekiyor:
- command: /bin/sh -c (Linux) veya cmd /C (Windows) aracılığıyla rastgele komutları çalıştırma
- control: alt komutlar aracılığıyla etkileşimli bir kabuk (shell_start), ekran görüntüleri (screenshot), dosyaları C2 sunucusuna aktarma (download) ve kalıcılık kurma (persist) oluşturma
- list_dir: dizin içeriğini listeleme
- shell_input: etkileşimli bir kabuk oturumu oluşturma
- proxy_connect: rastgele bir hedefe TCP bağlantısı kurma
- proxy_data: yerleşik bir proxy bağlantısına veri iki yönlü olarak aktarma
- proxy_close: bir proxy oturumunu sonlandırma ve kaldırma
Ayrıca saldırılar, disk üzerinde adli iz bırakmamak için bellek içi ters kabuklar kullanırken, aynı zamanda “/var/qmail/mailnames/” dizinlerini tarayarak belirli klasörlerde saklanan e-posta sayısını sayıyor.
Gorsel Kaynagi: The Hacker News
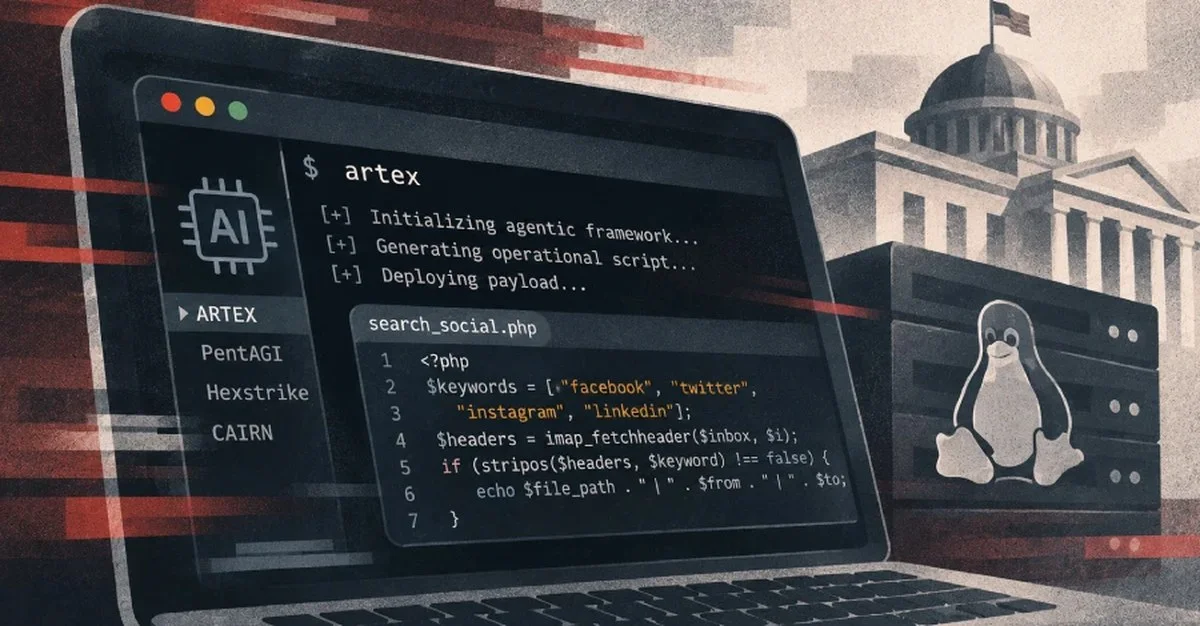
“Sonra saldırganlar sosyal medyayla ilgili e-postaları aradı,” Unit 42 açıkladı. “Belirli anahtar kelimeleri e-posta başlıklarında arayan ve sonuçları kullanıcı dostu bir biçimde gösteren search_social.php adlı bir PHP scripti yaydı.”
“Betik daha sonra yanıtı ayrıştırdı ve tam dosya yolunu, sosyal medya hesabı e-posta göndericisini, alıcıyı ve konuyu ekranda gösterdi.”
Saldırganların ayrıca, ilgi alanındaki e-postaları ZIP arşivlerine sıkıştırıp bilgileri dışarı aktarmayı amaçladığı bir girişim kapsamında “zip_mails.sh” adlı bir bash betiği oluşturmaya çalıştığı da tespit edildi. Ancak betikte bulunan sözdizimi hataları, programın çalıştırılması sırasında hata vermesine yol açtı.
“Bu kampanya, salırganların hükümet Linux sunucu altyapısını hedeflemek için geleneksel patlatma sonrası tekniklerle yapay zeka hızlandırdığı iş akışlarını nasıl birleştirdiğini gösteriyor. Yapay zekayı operasyonel betikleri hızlı biçimde oluşturmak, uyarlamak ve konuşlandırmak için kullanan CL-UNK-1211’in arkasındaki salırganlar, manuel geliştirici yükünü en aza indirirken hızlı bir operasyon temposu sürdürdü,” dedi Unit 42.
Bu gelişme, Google Threat Intelligence Group (GTIG) ve Mandiant’ın, Microsoft ile birlikte, saldırı yaşam döngisinin çeşitli aşamalarında “kapsamlı bir eylem yelpazesini” olağanüstü bir hız ve ölçek gerçekleştirirken açık kaynaklı ajan tabanlı sızma testi çerçevelerinin ARTEX, PentAGI, Hexstrike ve CAIR gibi araçların kötüye kullanımını belgelemesiyle aynı döneme denk geliyor.
ARTEX, yaygın kötüye kullanım raporları ortaya çıktıktan sonra yapımcısı tarafından kapatılsa da, ARTEX PRO adını verdiği ticari bir sürüm ve ScopeWeaver adını verdiği yerelleştirilmiş bir varyasyon dahil olmak üzere çok sayıda kopyası ortaya çıktı.
Davanın bazı örnekleri aşağıda listeleniyor –
- Storm-0940’ın (aka UNC7228) kurumsal yazılım, endüstriyel otomasyon, yarı iletken üretimi ve tasarımı ile telekomünikasyon sektörlerinde ABD ve Avrupa’daki hedeflere yönelik veri hırsızlığı kampanyalarını koordine etmek için ARTEX’i kullanması.
- Finansal yönden motive olmuş salırganların, Asya’daki finans sektörünü hedefleme dahil veri hırsızlığı zorbalığını kolaylaştırmak için ARTEX’i kullanması.
- Kuzey Kore devleti destekli sızma gruplarından Onyx Sleet (aka Andariel) ve Pearl Sleet (aka Lawrencium)’ın operasyonlarda ARTEX kullanması.
- PentAGI’nin Asya’daki kuruluşlara yönelik WHOIS varlık eşlemesi ve sistematik keşif ile zayıflık taramasında kullanılması.
“ARTEX ve benzeri ajan tabanlı saldırgan giriş çerçevelerinin ortaya çıkışı, tehdit aktörlerinin açık kaynaklı çok ajanlı saldırgan çerçeveleri ve muhtemelen özel ajan tabanlı altyapıları benimsemeye yönelik daha geniş bir kaymayı vurguluyor” dedi GTIG ve Mandiant.
“ARTEX gibi çerçeveler saldırı zaman çizelgelerini makine hızına sıkıştırıyor; ancak şu anda hız için gizliliği feda ediyorlar. Sınırsız otonom yürütme adli trafiği üretiyor, tanınabilir kimliklere dayanıyor ve tespit ile önlemlerin alma olasılığını artıran belirgin kod seviyesinde izler bırakıyor.”
[…] Son Eklenenler CS2’de Crosshair Tasarımı ve Hareket Netliği Neden Önemli? Hükümet Linux Sunucuları SysGoRAT ve Şüpheli AI Taranlı Scriptlerle Hedef Alındı Ölümünüzden Sonra Çevrimiçi Hayatınızı Nasıl Hazırlarsınız? Northwood Space, a16z ve […]