


















Resmiyet kazandı: Evden yapılan deneyler yapanlar, bilgisayar korsanlarının en olası hedefi haline geldi


Monica J. White, teknoloji haberleri alanında on yıldan fazla deneyime sahip bir gazetecidir. Yaklaşık 20 yıl önce ilk bilgisayarını kendisi topladı ve o zamandan beri onlarca bilgisayar inşa edip test etti.
Bilgisayar donanımı onun ana uzmanlık alanıyken, özellikle ekran kartları ve genel GPU piyasası en çok ilgi duyduğu konular arasında yer alıyor. Bununla birlikte bilgisayarlar, dizüstü bilgisayarlar, taşınabilir cihazlar ve çevre birimleri ile ilgili her konuda binlerce makale yazdı. GPU’lardan CPU’lara, kulaklıklardan yazılımlara kadar Monica, bilişimle ilgili her şeyi merakla takip ediyor.
How-To Geek
ile yaptığı çalışmaların yanı sıra Monica;
Tom’s Guide
gibi platformlara da katkıda bulunuyor. Temel amacı, PC oyunculuğunu ve bilişimi her kitle için erişilebilir ve eğlenceli hale getirmektir.
Monica, sürekli yükseltmeler yapar, bir şeyler test eder veya bir sonraki bilgisayar kurulumunu planlarken zamanının çoğunu bilgisayar kasasının içinde geçirir. Yakın çevresindeki herkesin ilk başvurduğu teknoloji destek kişisi olduğu için yapacak işleri hiç bitmez. Boş zamanlarında ise sabahın erken saatlerine kadar oyun oynayıp köpeğiyle vakit geçirir.
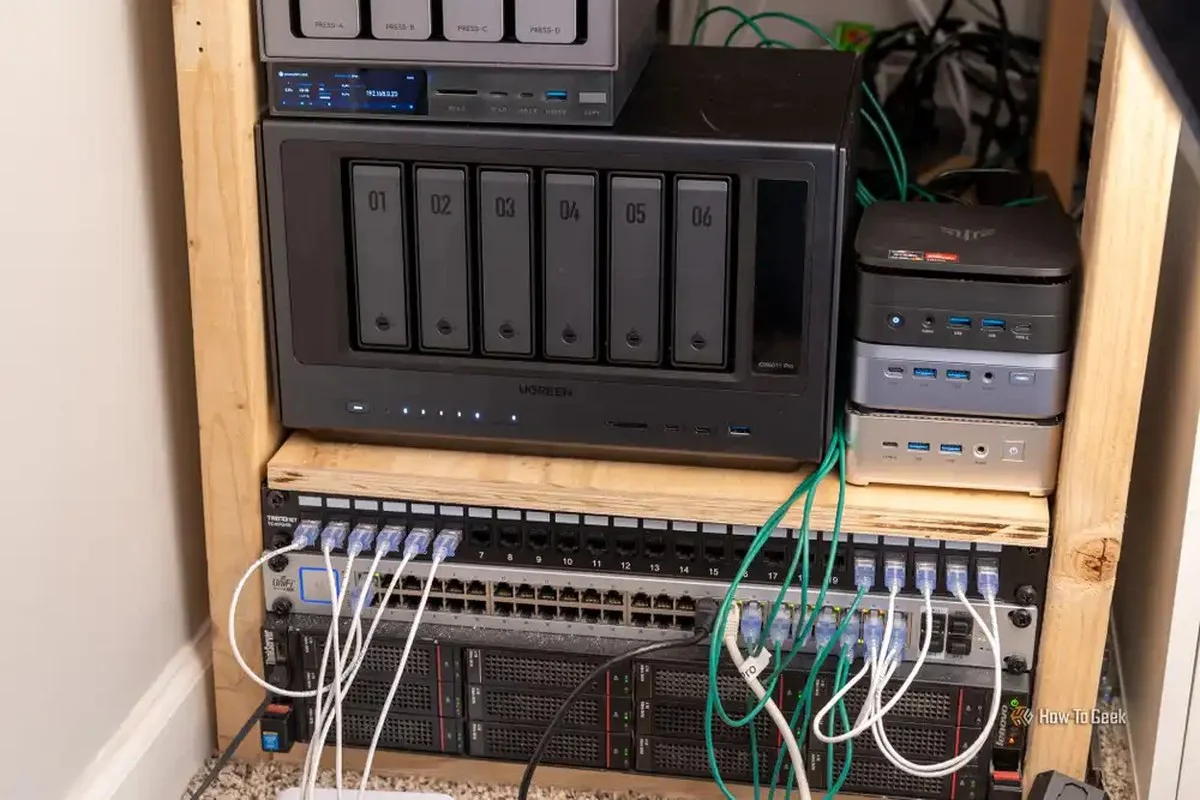
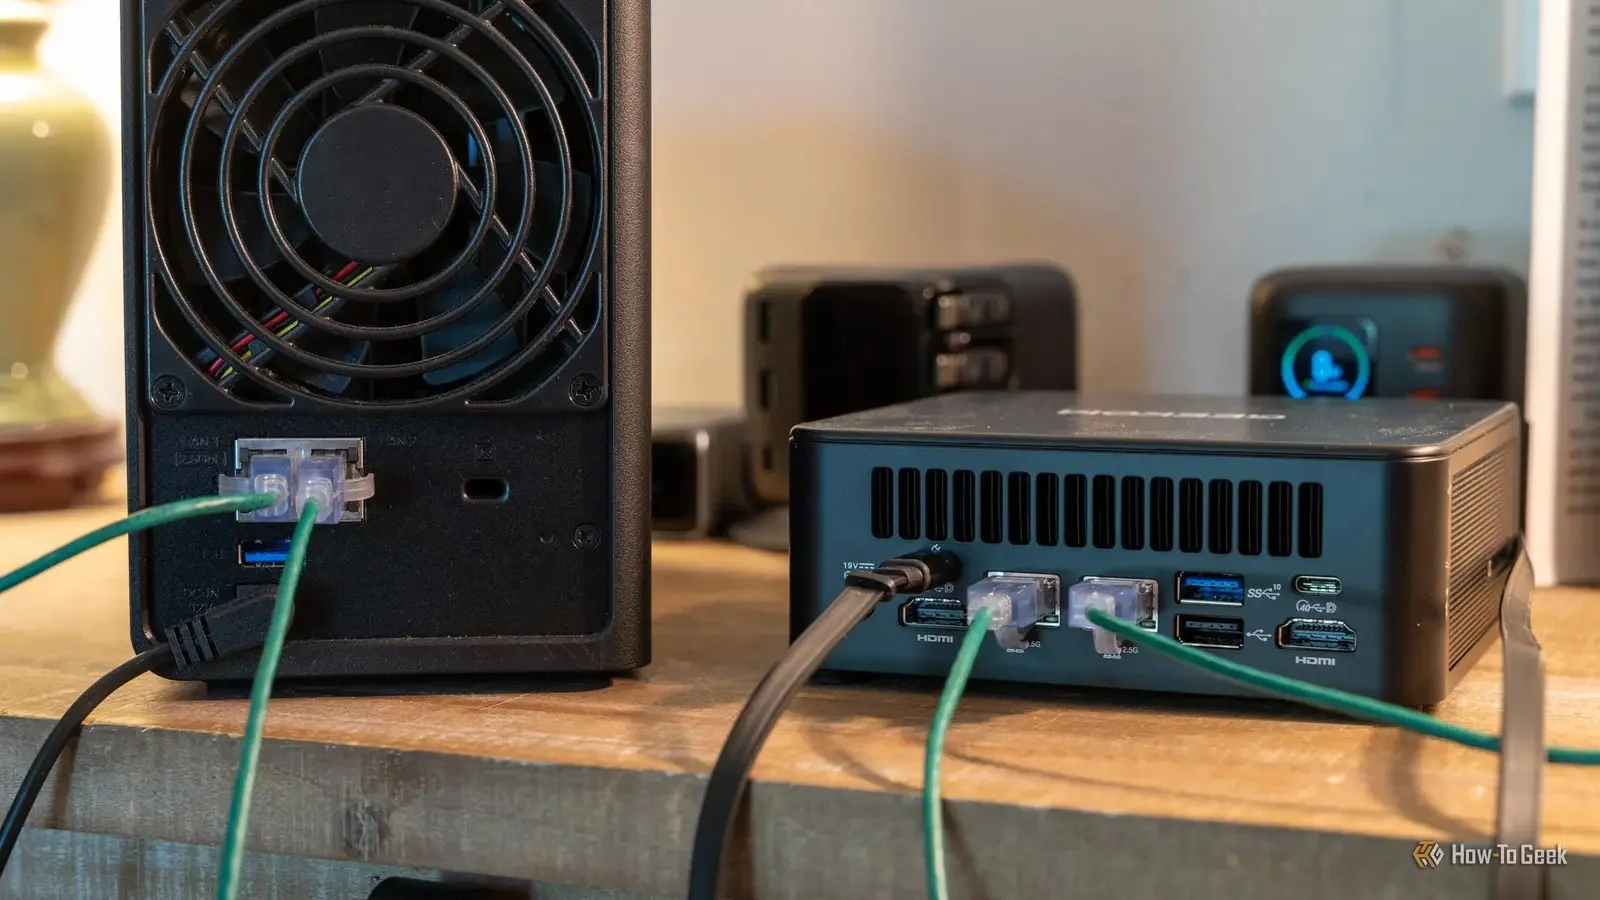
Ev laboratuvarı kurmak (homelabbing), ev bilişiminin gerçek bir harikasıdır. Kendi hizmetlerinizin efendisi olursunuz, bir NAS çalıştırabilir, sunucularla deneyler yapabilir ve ağınızın tam kontrolünü ele alabilirsiniz. Bu harika bir durum olsa da ne yazık ki ev laboratuvarlarının da dezavantajları var.
Bitdefender ve Netgear tarafından hazırlanan yeni bir rapor, NAS, uzaktan erişim hizmetleri veya sürekli açık cihazlardan oluşan bir koleksiyona sahip kişilerin endişelenmesi gereken çok şey olduğunu gösteriyor. Eğer siz de bu gruptaysanız, açıkta kalan ağ ekipmanlarınız hackerlar için cazip bir hedef olabilir.
En son güvenlik raporu, NAS sahipleri için korkunç haberler içeriyor
En sevdiğimiz depolama cihazları en savunmasız olanlar arasında
Eğer bir NAS’a sahip bir ev laboratuvarı kullanıcısıysanız, cihazlarınızın güvenliğini hızla sıkılaştırmanıza neden olabilecek oldukça tatsız bir haberim var. Bitdefender ve Netgear’ın 2026 IoT Güvenlik Manzarası Raporu’na göre, ağa bağlı depolama (NAS), bağlı ev cihazları arasında kaydedilen tüm güvenlik açığı gözlemlerinin %22’sini oluşturdu. Bu, sadece NAS cihazlarıyla ilgili yaklaşık 261,6 milyon gözlem anlamına geliyor!
Bundan bile daha kötü performans gösteren tek kategoriler, güvenlik sorunlarıyla kötü şöhretli olan akıllı televizyonlar (%22,7) ve aynı sorunlardan muzdarip olan akıllı prizler (%22,4) oldu. Değerli NAS cihazınızın eşlik edeceği türden bir grup değil.
Rapor, bu yılın Ocak ve Eylül ayları arasında yaklaşık 10,4 milyon korunan ev ağını inceledi ve bu süreçte 5,4 milyar güvenlik olayı ile yaklaşık 1,2 milyar güvenlik açığı gözlemi tespit etti. Dürüst olmak gerekirse, tüm bu veriler ağımı güvende tutmanın ne kadar önemli olduğunu bana bir kez daha gösterdi. Özellikle NAS cihazlarımıza ve ev laboratuvarlarımıza güvendiğimiz veri türleri düşünüldüğünde bu rakamlar dehşet verici.
Şimdi, hemen tüm cihazlarınızı fişten çekmeye başlamadan önce önemli bir ayrımı yapmak gerekiyor: Bu rakamlar bilinen güvenlik açıklarının gözlemlerini temsil ediyor; başarılı saldırıları veya hacklenen cihaz sayısını değil. Bu tür bir durum ise tamamen farklı bir seviyede vahşi (hatta daha da vahşi) olurdu.
Yine de bu rakamlar, NAS cihazınızı internete açık bırakmaktan kaçınmanız gerektiğini hatırlatan iyi bir uyarı niteliğinde. Özellikle bir cihazı yıllardır kullanıyorsanız, önemli bir güncellemeyi unutmak veya gözden kaçırmak ve tüm ağınızda büyük bir güvenlik açığı bırakmak kolay olabilir.
Ev ağınıza muhtemelen sürekli olarak tarama yapılıyor
Hackerların sunucularınızı bulmak için kim olduğunuzu bilmelerine gerek yok
Özellikle riskli işlere bulaşmadığınız sürece kendi ağınızın hackerlar için hiçbir ilgi çekici olmadığını düşünebilirsiniz. Cihazlarınızın tüm hackerların hedefi olmayabileceği doğru olsa da bu, onların tamamen ilgi çekici olmadığı veya siber güvenlik tehditlerine karşı bağışık olduğu anlamına gelmez.
İşte sizi biraz rahatsız edebilecek bir gerçek: Hackerların kapınızı çalmak için kim olduğunuzu veya bir ev laboratuvarınızın olduğunu bilmelerine gerek yok. Otomatik botlar, sürekli olarak açık portlar veya savunmasız hizmetler aramak için genel IP adreslerini tarıyor ve Bitdefender raporu bunun ne kadar yaygın olduğunu oldukça net bir şekilde gösteriyor.
Araştırmacılar, yaklaşık 4,85 milyar port tarama olayı kaydetti; bu, tespit edilen saldırı kategorisindeki faaliyetlerin %90’ını oluşturuyor. Ayrıca yaklaşık 466 milyon brute-force denemesi de gözlemlediler.
Neyse ki bir tarama, birinin sisteminize eriştiği anlamına gelmez. Ancak hackerların varlığımdan haberdar olduğu düşüncesi bile beni biraz rahatsız ediyor.
FCC verileriyle desteklenmektedir
Bölgenize hizmet veren tüm internet servis sağlayıcılarını görün; planları hız ve gerçek
maliyet açısından karşılaştırın.
Nerede yaşıyorsunuz?
İnternette ne yapıyorsunuz?
Ücretsiz internet bulucumuzu yeni bir sekmede açar.
Kendi kendinize barındırdığınız her hizmet, güvence altına almanız gereken bir başka unsur daha
Unutulmuş tek bir port bile şaşırtıcı derecede çok soruna yol açabilir
Ev laboratuvarı kurmanın en iyi yanlarından biri, istediğiniz hemen hemen her şeyi kendi sisteminizde barındırabilmenizdir. Plex, Jellyfin, Nextcloud, Home Assistant, çeşitli Docker konteynerleri… Aklınıza ne gelirse, onu kurabilirsiniz. Ancak işin kötü yanı şu: Eklediğiniz her hizmet, özellikle ev ağınızdaki erişimi dışarıdan da mümkün kıldıysanız, saldırganlar için yeni bir giriş noktası oluşturur.
Genellikle sorun port yönlendirmedir, ancak UPnP gibi özellikler de farkında olmadan portları otomatik olarak açabilir. Eğer bir düzine hizmet çalıştırıyorsanız, hangilerinin açıkta olduğunu, doğru şekilde güvence altına alındığını ve tamamen güncel olduğunu takip etmek bir kabusa dönüşebilir. Bu yüzden ev sunucunuzu mümkün olduğunca genel internetten uzak tutmanızı öneririm.
Eski donanımlara olan sevgimiz bize karşı dönebilir
Eski bir NAS veya yönlendirici bir güvenlik yükümlülüğüdür
Ev laboratuvarı kurmanın en sevdiğim yanlarından biri, eski donanımlara ikinci bir hayat verebilmenizdir. Eskimiş bir bilgisayar ev sunucusu olabilir, eski bir yönlendirici yeni bir amaca hizmet edebilir ve bir NAS yıllarca sorunsuz çalışmaya devam edebilir.
Ne yazık ki, donanımları yeniden kullanma konusundaki bu sevgi bazen bize zarar verebilir. Eski cihazlar artık yazılım güncellemeleri veya güvenlik yamaları almayabilir, bu da bilinen güvenlik açıklarını saldırganların istismar etmesi için açık bırakır. Aslında Bitdefender raporu, güvenlik açığı gözlemlerinin %99,97’sinin halka açık CVE’lerle ilgili olduğunu buldu; yani bunlar gizemli, tek seferlik durumlar değil, dünyanın zaten bildiği güvenlik açıklarıydı.
Sadece eski donanımlar konusunda endişelenmenize gerek yok: Eski işletim sistemleri, Docker konteynerleri, sanallaştırma yazılımları vb. de kendi başlarına güvenlik açıkları yaratabilir. Güncellemeler konusunda dikkatli olun.
Güvenli kalmak için ev laboratuvarı kurmaktan vazgeçmek zorunda değilsiniz
Bunların hiçbiri (itiraf etmek gerekirse korkutucu olsa da) ev laboratuvarınızı terk edip yemyeşil bir ormanda yalnız bir hayat sürmeniz gerektiği anlamına gelmiyor. Ancak bu, ağınızın güvenliğini ciddiye almanız gerektiğini hatırlatan iyi bir uyarıdır. Güncellemeleri takip edin, port yönlendirmeyi kaldırın, her zaman güçlü şifreler kullanın ve daha savunmasız cihazlarınızı ayrı bir VLAN’a yerleştirmeyi düşünün. Küçük bir bakım, ağınızı güvende tutmak için çok işe yarar.








[…] Son Eklenenler Laptopumu Bırakıp Samsung Galaxy ve 20 Dolarlık USB-C Hub’a Geçtim Resmiyet kazandı: Evden yapılan deneyler yapanlar, bilgisayar korsanlarının en olası hedefi ha… Riot, Ocak ayında League of Legends: New Dawn’ı tanıtacak: Yeni bir istemci, yenilenmiş […]