


















Claude Code’ın “Bir daha sorma” Dosyası GitHub’da 1.122 Genel Kopyada Şifre ve Anahtarları Açığa Çıkarıyor

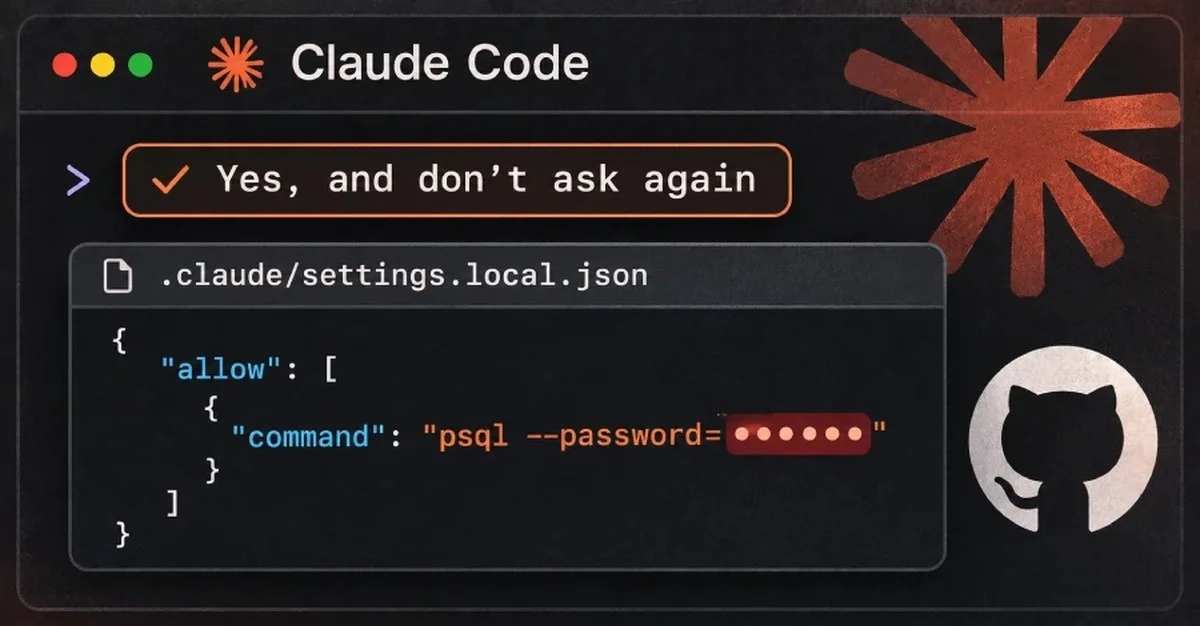

Geliştiricilerin Claude Code’da onayladığı komutlara girdiği parolalar ve API anahtarları, herkesin okuyabildiği genel GitHub depolarında yer alıyor.
Kullanıcı “Evet ve bir daha sorma” seçeneğini işaretlediğinde, Anthropic’in kodlama asistanı komutu, anahtar dahil, birebir olarak bir proje ayarlar dosyasına kaydedebiliyor.
Güvenlik yazılımı şirketi Apiiro, dün bu dosyanın 1.122 genel kopyasında en az bir anahtar bulunduğunu belirtti, ancak herhangi birinin hâlâ çalışıp çalışmadığını test etmedi. Bu hafta başında araştırmacıların uyardığı bir şirket, anahtarının aktif olduğunu onayladı.
Dosya .claude/settings.local.json. Bir projeden kaldırılması sızıntıyı geri almaz, çünkü eski sürümler git geçmişinde ve deponun kopyalarında (fork) kalarak duruyor. Araştırmacıların önerisi önce döndürmek: dosyanın hiç tuttuğu her parolayı, jetonu ve anahtarı değiştirin, sonra temizliğe geçin.
Anahtar Dosyaya Nasıl Düşer
Kod varsayılan olarak Claude Code, çoğu kabuk komutunu çalıştırmadan önce sorar. Kullanıcı “Evet ve bir daha sorma”yı seçerse, izin belgelerine göre projenin içindeki .claude/settings.local.json dosyasına bir izin kuralı kaydeder. Eşleşen komutlar sonraki oturumlarda sorulmadan çalışır.
Kural yalnızca istemin sunduğunu kapsar. Bazen bu bir kalıptır, örneğin npm test *, bazen de tek bir kesin komuttur. Kesin komut olduğunda, içine girilen her parola veya jeton da düz metin olarak kaydedilir.
Genel dosyalarda araştırmacılar, anahtar hâlâ içindeyken kaydedilmiş komutlar buldu ve son modeller olan Opus 5.5 ile Fable 5.1 ile bu davranışı yeniden üretti.
Claude Code, dosyanın git içinde kalmaya çalışır. Dosyayı bir git deposunda ilk kez yazdığında, dosyayı kullanıcının global git hariç tutma listesine ekler; ayarlar belgeleri böyle söylüyor. O bilgisayardaki git, dosyayı her depoda görmezden gelir.
Bu koruma, tek bir kullanıcının tek bir bilgisayardaki git ayarlarında kalır. Zaten yüklenmiş bir dosya için hiçbir işe yaramaz, araştırmacılar söylüyor. Claude Code, dosyayı projenin kendi .gitignore’ına eklemez, dolayısıyla koruma projeyle birlikte taşınmaz.
Araştırmacıların izlediği 1.105 depo içinde 539’unda, Claude’u ortak yazar olarak listeleyen bir işlemin dosyayı değiştirdiği görülüyor. Araştırmacılar bunun, Claude’un dosyayı sık sık kendisinin işlediğini gösterdiğini düşünüyor.
Apiiro’nun Buldukları
Apiiro’nun genel GitHub üzerindeki taraması, dosyanın 103.617 depo içinde 104.185 kopyasının bulunduğunu gösteriyor. Bu kopyaların yaklaşık %1’i, yani 1.122’si en az bir gizli veri içeriyor. Birlikte 1.379 farklı gizli veri barındırıyorlar.
Bir değer, bilinen bir anahtar biçimiyle eşleştiğinde ya da bir parola ya da belirteç, genel bir sunucunun adresinin yanında yer aldığında gizli veri sayılıyor. Ayrıca bir yapay zeka değerlendirmecisinin de buna onay vermesi gerekiyordu. Araştırmacılar, bu gizli verilerin anyone tarafından kullanılıp kullanılmadığını belirtmiyor.
Gizli verilerin üçten fazlası doğrudan bir veri tabanına kapı açıyor; bunların 379’u veri tabanı parolası. Diğerleri arasında genel sunucular için 43 SSH giriş bilgisi, GitHub, GitLab ve npm için 42 belirteç ve 23 AWS anahtarı bulunuyor.
Bu dosyaların sahipleri arasında 63 kuruluş var; bunlar çoğunlukla her boyutta yazılım şirketleri. Araştırmacıların belirttiğine göre en ciddi durumlar arasında bir veri tabanı satıcısının kendi yönetici düzeyinde bulut anahtarı ve tıp kayıtları veri tabanının sahip parolası yer alıyor.
Pazartesi günü itibarıyla, gizli veri içeren her dosya hâlâ kendi deposunun varsayılan dalındaydı ve bu depoların yarısında en az 217 gündür oradaydı.
Dosyanın eski sürümleri, güncel kopyalarda bulunmayan 509 depo üzerinde 734 gizli veri daha içeriyor; bunun nedeni genellikle dosyanın silinmiş olması. Çatalama (fork) dosyaları daha da yayıyor: 74 depoin 211 kolu, orijinallerle aynı gizli verileri taşıyor.
Gizli veriler aynı zamanda ekiplerin bilinçli şekilde işlediği paylaşımlı .claude/settings.json dosyasının 76.011 kopyasının 298’inde de yer alıyor; bunlar çoğunlukla izin kuralları (allow) içinde. Bunlar, eski sürümler ve kaydedilen ajan sohbet kayıtları dahil edildiğinde toplam 1.994 depo üzerinde 2.539 gizli veri oluşuyor.
Araştırmacıların dokümantasyonunu karşılaştırdığı 16 kodlama ajanı arasında, Claude Code, onaylanan tam komutu varsayılan olarak bir proje dosyasında kaydeden tek ajan olarak doğrulandı.
N Yapmalı
Araştırmacılar geliştiricilere şu adımları öneriyor:
- GitHub kuruluşunuzda .claude/settings.local.json ve .claude/settings.json dosyalarını arayın ve dosyalar silinmiş olsa bile her deposunun git geçmişinde var olup olmadığını kontrol edin.
- Temizlemeye başlamadan önce, söz konusu dosyaların geçmişte içerdiği her şifreyi, jetonu ve anahtarı yenileyin.
- Dosyayı yerel olarak takipten çıkarmak için git rm –cached .claude/settings.local.json komutunu çalıştırın ve bunu deponun kendi .gitignore dosyasına ekleyin.
- Dosyayı kendi bilgisayarınızda açın, hiç commit edilmemiş olsa bile, ve içinde bir gizli bilgi barındıran her kuralı silin.
- Gizli bilgileri komutlardan uzak tutun. Onlara bir secrets yöneticisinden değişken olarak atıf yapın, örneğin $DB_URL gibi; böylece kaydedilen kural gizli bilgiyi değil, değişken adını içerir.
- Tek tek komutlar yerine Bash(npm run:*), örneğinde olduğu gibi kalıpları onaylayın.
GitHub’a hiç ulaşmayan kopyaların da önemi var, araştırmacılar diyor. Dosya proje klasöründe düz JSON biçiminde ve ayrıca bir npm paketi, bir Docker imajı, bir zip arşivi veya eşitlenmiş bir klasör içinde de bırakılmış olabilir.
Zararlı yazılımlar daha önce geliştirici makinelerinde gizli bilgiler aramıştı. Eylül 2025’te Shai-Hulud solmancı, enfekte makinelerde TruffleHog gizli bilgi tarayıcısını çalıştırdı ve tarayıcı dosyaların yarısından fazlasını gizli bilgi olarak işaretledi.
Sık kullanılan gizli bilgi tarayıcıları bu dosyaların çoğunu kaçırıyor. Araştırmacılar, araçların doğrulama adimini kullanmadan, her kopya üzerinde gitleaks ve TruffleHog çalıştırdı. İçinde gizli bilgi bulunan 1.122 dosyadan gitleaks 564’ünü, TruffleHog 643’ünü işaretledi; ikisi de 215’ini işaretlemedi.
Çoğu kaçırma, komutların içine girilen şifrelerden kaynaklanıyor. Tarayıcılar bilinen anahtar biçimlerini arar ve PGPASSWORD=, sshpass -p veya mysql -p sonrasında gelen bir şifre, sıradan bir komut satırındaki sıradan bir sözcük gibi görünür.
Güvenlik ekipleri için araştırmacılar şunları öneriyor:
- Agent klasörlerinin (.claude/, .cursor/, .gemini/ ve .specstory/ gibi) ve agent bellek dosyalarının, hem dizüstü bilgisayarlarda hem de depo içinde .env dosyaları gibi gizli bilgiler içerdiğini unutmayın.
- Bunları ön derleme (pre-commit) ve CI gizli bilgi taramalarına, git geçmişi dahil olmak üzere ekleyin ve tarayıcının şifreleri yalnızca bilinen anahtar biçimlerinde değil, komutların içinde de yakaladığından emin olun.
- .claude/settings.local.json dosyasını kuruluşun .gitignore şablonlarına ekleyin.
- Önce halka açık sunucuyla eşleştirilen kimlik bilgilerini kontrol edin, çünkü erişim sağlayanlar bunlardır.
Daha Önceki Raporlar
Claude Code kullanıcıları bu davranışı daha önce de bildirmişti. 11 Ağustos 2025’te verilen daha eski bir hata raporu, onaylı komutların API anahtarları ve jetonlarıyla birlikte settings.local.json dosyasına kelime kelime kaydedildiğini belirtiyordu.
Otomatik bir bot, 60 gün aktivite olmadan, bu raporu 3 Ocak’ta “planlanmadı” olarak kapattı.
Günümüzde, araştırmacıların atıfta bulunduğu dört ilgili raporun tamamı aynı bot tarafından kapatıldı; en sonuncusu dün. Araştırmacıların belirttiğine göre, hiçbir rapora Anthropic’ten bir yanıt alınmadı.











[…] Son Eklenenler Beynini Zorlayacak: Non Non Nonograms için Humble Bundle Başladı Claude Code’ın “Bir daha sorma” Dosyası GitHub’da 1.122 Genel Kopyada Şi… Arnavutluk’ta Restore Edilen Taş Evler Ziyaretçilere Kapılarını Açıyor Günde Bir Kez […]