

















NetamLoader Zararlı Yazılımı, .NET Enjeksiyonu ile Asya’daki Devlet Windows 10 Sistemlerini Hedef Alıyor
Görsel Kaynağı: The Hacker News
Siber güvenlik araştırmacıları, Asya’daki devlet kurumlarını hedef aldığı belirtilen “son derece gelişmiş bir bulaş zinciri”ne ilişkin ayrıntıları ortaya koydu.
Bu hafta Kaspersky tarafından detaylandırılan faaliyet, yalnızca Asya’daki devlet kurumlarının kullandığı özel bir Windows 10 sürümünü hedef alıyor ve daha önce belgelenmeyen NetamLoader kod adlı bir .NET derlemesi yükleme çerçevesinin devreye konulmasını içeriyor.
Saldırı, bilinen herhangi bir tehdit aktörü veya grubuna izlenmiyor. Ayrıca, sızmanın birden fazla sistemi tehlikeye atıp atmadığı ve sızanların hassas bilgiler çalıp çalmadığı da net değil.
Rus siber güvenlik şirketi, söz konusu aracın 2026 yılının ilk yarısında tespit edildiğini, Windows işletim sistemi güncelleme paketlerini saklayan bir dizine yerleştirilmiş bir Windows arşiv dosyası (CAB) içinde paklandığını belirtti.
İşletimin, güvenilir üçüncü taraf bir tedarikçinin sızdırılarak, o tedarikçinin hizmetlerini veya yazılımını kullanan aşağı yöndeki kullanıcıların erişiminin elde edildiği bir tedarik zinciri saldırısını içerdiği şüphe ediliyor.
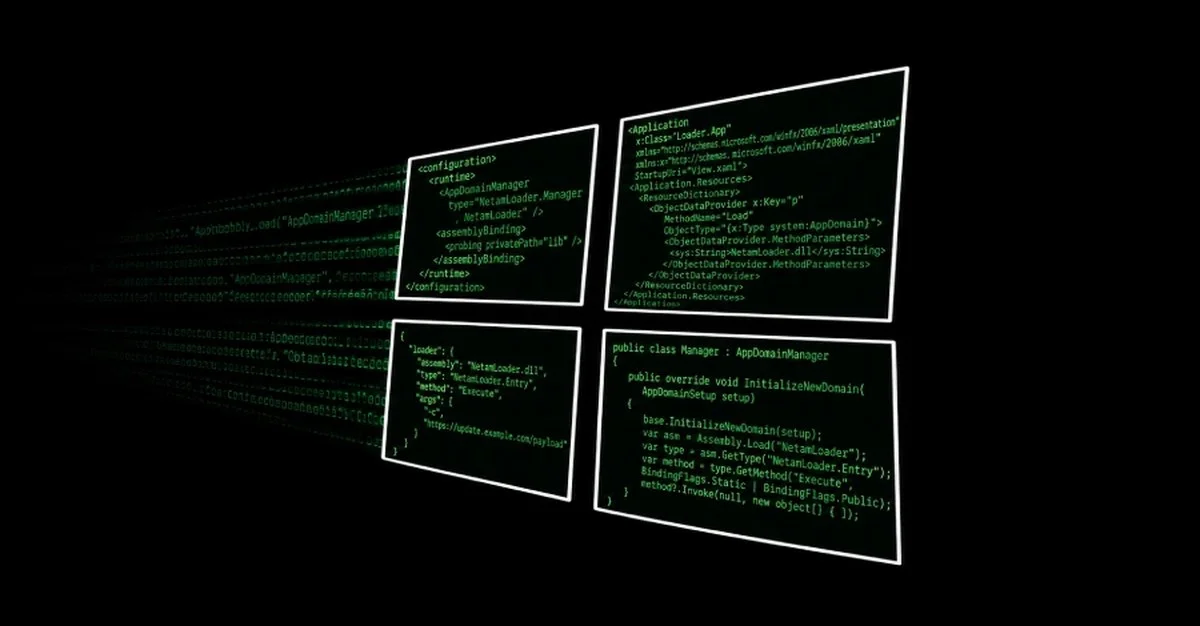
Söz konusu örnek, rastgele .NET derlemelerini yüklemek için AppDomainManager enjeksiyonunu kullanan bir “.config” dosyasına sahip. AppDomainManager enjeksiyonu, .NET uygulaması başladığında .NET Framework’ün AppDomainManager mekanizmasını ele geçirerek rastgele yükler yüklemek için kullanılan düşmanca bir tekniktir.
Farklı bir ifadeyle yaklaşım, kod çalıştırmasına ulaşmak için .NET Framework’ün uygulama alanı başlatmasını hedef alıyor. Sonuç, DLL ön yüklemeyle aynı: kötü amaçlı kodu, görünmez kalmak için meşru bir uygulamanın süreci içinde çalıştırmak.
Kaspersky’ye göre, .config dosyasını içeren CAB arşivi, “C:\Windows\SoftwareDistribution\Download\e4537a1762fcafd2fd96bfc825bad34f9db9a24” yoluna yerleştirildi ve içeriği “C:\Windows\SoftwareDistribution\Download\Install\” dizine çıkarılıp bırakıldı.
Görsel Kaynağı: The Hacker News |
| Bulaş zinciri: Aşama 1 |
CAB arşivinin tam teslim aracının ne olduğu hâlâ bilinmiyor. Arşivde yedi dosya bulunuyor; bunlardan dördü, uç nokta yönetim yazılımı olan Patch My PC’nin meşru bileşenleri:
- fabric.config
- Microsoft.HostIntegration.Connectors.dll
- PatchMyPC-Enum.dll
- PatchMyPC-Models.dll
- PatchMyPC-ScriptRunner.exe
- PatchMyPC-ScriptRunner.exe.config
- Resources.resx
İstisnası “Resources.resx” olmak üzere, dosyaların hiçbirinde kötü amaçlı kod gömülü değil. Enfesyon zinciri iki aşamalı bir süreç olarak şöyle işliyor:
- “PatchMyPC-ScriptRunner.exe”nin çalıştırılması, birkaç yük için başlangıç noktası görevi görür. AppDomainManager enjeksiyonunu kötüye kullanarak “PatchMyPC-ScriptRunner.exe.config” dosyasını ayrıştırır ve bu da “Microsoft.HostIntegration.Connectors.dll”nin çalıştırılmasına yol açar.
- Yüklendikten sonra “Microsoft.HostIntegration.Connectors.dll”, aynı dizinde bulunan “fabric.config” dosyasını bulur ve içeriğini ayrıştırarak “Resources.resx”yi yükler.
- “Resources.resx” içinde, o bileşen tarafından ayrıştırılıp yüklenmeden önce XAML dosyaları, .NET derlemeleri ve JSON verileri gibi kodlanmış, sıkıştırılmış veya şifrelenmiş birden fazla katmanda yük bulunuyor.
Görsel Kaynağı: The Hacker News |
| Enfeksiyon zinciri: 2. Aşama |
Bu yüklerin kısa açıklamaları aşağıda listeleniyor:
- XAML-1, gömülü bir yük olan XAML-2 için bir yükleyicidir.
- XAML-2, iki sıkıştırılmış ve Base64 ile kodlanmış XAML dosyasını yükleyerek saldırı zincirinin ikinci aşamasını başlatır: XAML-2-1 ve XAML-2-2. XAML-2-1, Antimalware Scan Interface (AMSI) sistemini atlatmak için kullanılır.
- XAML-2-2, bir .NET modülü (diğer adıyla .NET 1 Loader) ve bir JSON veri yükü (diğer adıyla JSON-1) olmak üzere iki bölümden oluşur.
- JSON-1, iki bileşen içeren JSON yüküdür: komut-kontrol (C2) sunucu yapılandırmasını saklayan JSON-1-c ve Base64 ile kodlanmış bir dosya (.NET 2 Plugin) ile XAML-3‘yı oluşturmak için kullanılan sıkıştırılmış, şifreli XAML şablonları içeren JSON-1-p.
- XAML-2-2, .NET 1 Loader’ı yükler; bu da XAML-3 için şifre çözme, birleştirme ve yükleme işlevini üstlenir, durumu C2 sunucusuna bildirir ve CAB arşivinden çıkarılan kötü amaçlı dosyalar ile izleri örtmek için CLR kullanım günlükleri ve Windows sistem Prefetch önbellek dosyalarını siler.
- XAML-3, “dllhost.exe” içinde çalıştırılan ve .NET 2 Plugin’i kodu çözme, sıkıştırmayı kaldırma ve yükleme amacıyla tasarlanmış XAML yüküdür.
- .NET 2 Plugin, C2 yapılandırmasını yükleyen, Windows Kayıt Defteri’nden sistem bilgilerini toplayan, geçerli işlem sürecinin “dllhost.exe” olup olmadığını kontrol eden, C2 sunucusuna ilk isteğini göndermeden önce rastgele bir 20-40 dakikalık gecikme bekleyen ve ardından izole bir AppDomain içinde bir XAML dosyasını çekip çalıştırmak için periyodik bir sorgulama döngüsüne giren bir .NET derlemesidir. C2 sunucusu “openaigpt4v[.]com”dur.
“C2’den geçerli bir yanıt alınırsa, döngü bir sonraki istemek öncesi 5-6 dakika duraklar; aksi halde 22-28 saat duraklar ve ayrılan sürenin dolup dolmadığını belirlemek için her 10 dakikada bir kontrol eder,” diye açıkladı Kaspersky.
Kaspersky’nin topladığı telemetri verileri, Asya’da tek bir kurbanı ortaya çıkarmış olup NetamLoader’un, yalnızca hükümet kullanımı için özelleştirilmiş bir Windows 10 sürümünü hedef alacak şekilde tasarlandığını gösteriyor. Hedeflenen Asya ülkesinin kim olduğu açıklanmazken, işaretler büyük olasılıkla Çin olduğunu gösteriyor; çünkü Microsoft, özellikle Çin hükümeti ve devlet mülkiyetindeki kuruluşlar için özel olarak üretilmiş “Windows 10 China Government Edition” adlı bir sürüm sunuyor.
Bu yıl Ağustos ayında Bloomberg’in raporlamasına göre, Çin Devlet Güvenliği Bakanlığı, yabancı teknolojiye olan bağımlılığını azaltmaya yönelik bir çaba kapsamında bazı hükümet kurumlarına, “Government Edition” yerine Çin menşeli Linux dağıtımlarını kullanmayı bırakmalarını emretti.
Bloomberg, “konudan haberi olan kişiler”e atıfla, “Bu talimatın kaynağı güvenlik endişeleriydi” dedi. O sırada ek ayrıntı açıklanmadı.
Kaspersky, “Günümüz jeopolitik ortamında, işletim sistemleri, veritabanları, ara yazılımlar ve bulut hizmetleri dahil olmak üzere kendi temel yazılım platformlarını kuran, çoğu zaman üst öncelik işletim sistemleri olan artan sayıda ülke bulunuyor” şeklinde sonuçlandı.
“Avantajı, her ülkenin kendi işletim sistemlerinin geliştirilmesini, işletilmesini ve güncellenmesini kontrol etmesi, tüm süreç üzerinde tam özerklik sağlamasıdır. Öte yandan, bu aynı zamanda her ülkenin bu geniş ekosistemin tamamını kendi başına koruması gerektiği anlamına gelir. Böyle bir sistemin işletilmesi ve bakımının olgunluğa ulaşması uzun süren bir süreçtir” dedi.
[…] Son Eklenenler Wine 11.21: WoW64 OpenGL Performansında İyileştirme NetamLoader Zararlı Yazılımı, .NET Enjeksiyonu ile Asya’daki Devlet Windows 10 Sistemleri… Kar Zamanı: Kaymak İstemeyenler İçin Avrupa’nın En Kış Sporları Tatili Apple […]